No recibirás SPAM de WordPress si instalas protección como Honeypot y reCaptcha v3 en tu formulario y comentarios en vez de usar solamente el bloqueo de IP, el cual es evadido por los bots que cambian sus IPs. Todo depende de dónde venga el SPAM. Hay varios plugins gratuitos disponibles incluyendo Honeypot Anti-Spam, Antispam Bee, CleanTalk o WP Armour.
Recientemente hemos abordado en nuestro blog qué es el SPAM, los distintos tipos de SPAM que existen o incluso diferentes maneras y las mejores prácticas que puedes emplear para ayudar a minimizar o incluso erradicar el mismo. Si te perdiste esa entrada del blog, te sugerimos que la leas.
En este artículo solo consideraremos el SPAM. ¿cuánto puedes conseguir a través del sitio web desarrollado de ? WordPressque como bien sabes es el CMS donde nos hemos vuelto especialistas y el más usado del mundo tiene una gran diferencia y por eso se convierte en uno de esos lugares que son atacados y donde la mayoría de esos problemas ocurren.
Índice del artículo
Tipos de SPAM en WordPress
Las distintas formas en las que puede aparecer el spam en WordPress incluyen. Debes ser capaz de reconocerlos para poder trabajar contra ellos incluso antes de que sucedan. problemas del SPAMEsto te va a ahorrar complicaciones en el futuro. En esta situación. tipos de SPAM más frecuentemente vistos en sitios de WordPress serían:
- A través de formularios de contacto de tu web: los formularios de contacto suelen ser atacados por bots que envían mensajes automatizados de forma masiva, la mayoría de las veces con contenido malicioso o publicitando algo.
- SPAM en comentarios de un blog: este es otro de los tipos de SPAM más frecuentes. Los bots de spam o ciertos usuarios malintencionados suelen atacar estos formularios si no tienen ninguna medida de protección que impida su vulneración de forma masiva.
- SPAM en registros de usuarios: Si tu sitio web permite el registro de usuarios para comentar o acceder a contenidos exclusivos, puedes empezar a recibir registros automáticos y nuevos usuarios maliciosos que intentan crear cuentas «no legítimas» para poder seguir enviando SPAM.
- A través de newsletter o suscripciones: está muy normalizado el uso de popups para recibir por ejemplo un regalo que requiere de una suscripción al sitio web, y este tipo de suscripciones pueden ser un foco de SPAM si solicitamos únicamente un correo electrónico y ningún tipo de medida de seguridad.
Existen más clases de maneras de conseguir SPAM en tu sitio web.sin embargo, los más comunes son los ya mencionados arriba, los cuales tendremos que hacer ciertos. configuraciones anti-spam en nuestro sitio web hacemos todo lo posible para evitar este tipo de situaciones y asegurarnos de minimizarlas siempre que sea posible.
Además debes considerar el hecho de que sólo existen dos tipos de spammers, los manuales, los cuales es imposible hacer algo con ellos (además de eliminarlos y bloquearlos) porque son solo visitantes con la idea de acceder al sitio y normalmente no tienen correos electrónicos o Intellectual property con una mala reputación, y luego están los automáticos, los cuales son robots fácilmente detectables sin embargo, existen numerosas maneras en las cuales puedes protegerte, ya que ellos siempre realizan sus acciones de la misma manera y la mayoría de las personas actúan de la misma forma.
Métodos anti-spam para WordPress
Existen varios filtros y configuraciones de spam para WordPressentre los que podemos destacar están:


- reCaptcha: es sin duda uno de los métodos más conocidos para evitar SPAM, y altamente recomendable en todo tipo de webs que tengan algún tipo de formulario.
Además, actualmente puedes configurar ya el reCaptcha v3, que no es nada intrusivo para los visitantes a la web (al contrario que las versiones previas, que implican algún tipo de intervención por parte del visitante).
Si te interesa implementar esta opción, tenemos un post bastante reciente en el que explicamos paso a paso cómo configurarlo: https://raiolanetworks.com/blog/captcha-wordpress-tutorial/ - Bloqueo de IPs: otro de los métodos antispam más conocidos es el bloqueo directo de las IPs desde las que se realiza ese SPAM.
Aunque puede ser una buena medida temporal, realmente no es una protección total a este problema, ya que siempre podrán enviarte SPAM desde otra IP distinta, o incluso el mismo bot podría modificar su IP cada X tiempo. - Honeypot: es un método de protección contra SPAM que incluye un campo de formulario oculto para todos los usuarios que sean humanos pero visible para los bots de SPAM.
Si se marca o rellena este campo, el envío se clasifica directamente como SPAM y no llega a procesarse en ningún momento.
Sin duda, es una de las medidas menos intrusivas para la protección contra SPAM, y nosotros solemos juntarla con reCaptcha para una protección casi definitiva contra este tipo de situaciones.
Hay muchos plugins esto nos permite habilitar reCaptcha para el sitio de WordPress y asegurar cada formulario del sitio web. Pero cuando queremos hacer uso de Honeypot como una forma de asegurar nuestro sitio de WordPress contra el spam, nunca ha habido demasiadas opciones. contact forms estos generalmente ofrecen la opción de integrar Honeypot en ellos, por ejemplo, Gravity Forms o Elementorlo que en realidad estamos hablando es de los plugins que permitirán la integración con los comentarios de WordPress que. estos son típicamente objetivos muy comunes del SPAM.).
Honeypot Antispam
Por esta razón, desde Raiola Networks la decisión se tomó hace unos años para hacer disponible un plugin así para ayudar a asegurar tu sitio web de esta manera. no tener que preocuparse por los correos electrónicos de spam. en la sección de comentarios de WordPress y todo. sin utilizar ninguna forma de reCaptcha ni funciones adicionales más invasivas.
El nombre del plugin es «Honeypot Anti-Spam» y básicamente lo que sucedió es que es un nuevo lanzamiento de un fork de un plugin muy conocido de antes que básicamente hacía lo mismo pero desafortunadamente causó muchos problemas al usuario al agregar cosas nuevas de pago además de la incompatibilidad en todos los sitios web donde este plugin estaba instalado («Anti-Spam por Webvitaly»).

Bueno, pues ¿qué cambios se hicieron entonces respecto al viejo plugin? Podríamos resumirlos así:
- Se eliminaron todas las referencias a una versión de pago, ya que este plugin será siempre gratuito y no incluiremos en él ninguna funcionalidad adicional de pago.
- Se reconfiguraron algunas partes del código que se encontraban desactualizadas, y en principio se seguirán actualizando cada X tiempo para que siga siendo compatible con versiones de PHP futuras.
- Se añadió soporte para internacionalización, para inglés y español.
Idealmente el plugin debería actualizarse constantemente con el tiempo aunque sin perder la simplicidad con lo que tienes actualmente, lo único que tienes que hacer es instalar el plugin para que funcione y solo. esto le da la oportunidad de activar la opción «Guardar comentarios de spam» en lugar de deshacerse de ellos.

Si te interesa este plugin puedes tenerlo sin costo alguno desde el repositorio propio de WordPress. https://es.wordpress.org/plugins/honeypot-antispam/
Plugins antispam adicionales
¿Alguna vez has intentado instalar un ? WordPress desde ceroestoy seguro de que ya conoces el plugin «Akismet» desarrollado por el mismo equipo detrás de la creación de WordPress y que viene preinstalado en la plataforma.
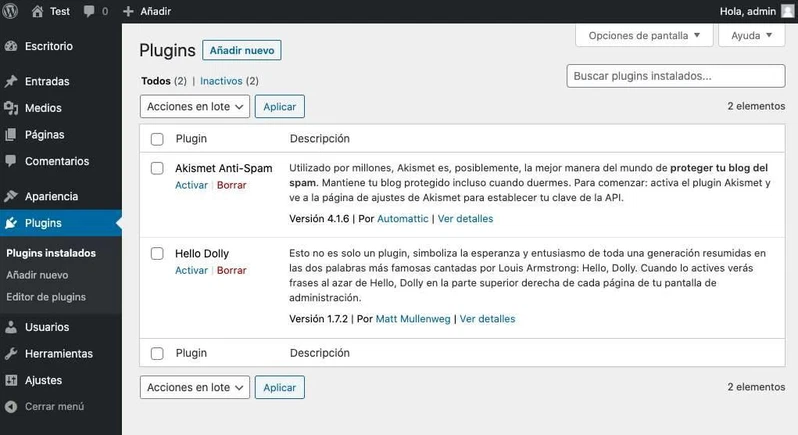
En este caso nuestra recomendación sería renunciar a este complementodado que hay opciones mucho mejores disponibles y bueno, Akismet es un plugin que consume demasiados recursos. se trata de cuanto finalmente ofrece (aunque también es algo intrusivo que requiera que nos suscribamos y metamos una clave para su configuración).
En lugar de esta aplicación de software, otra opción posible sería una de la lista que se discute a continuación.
Antispam Bee
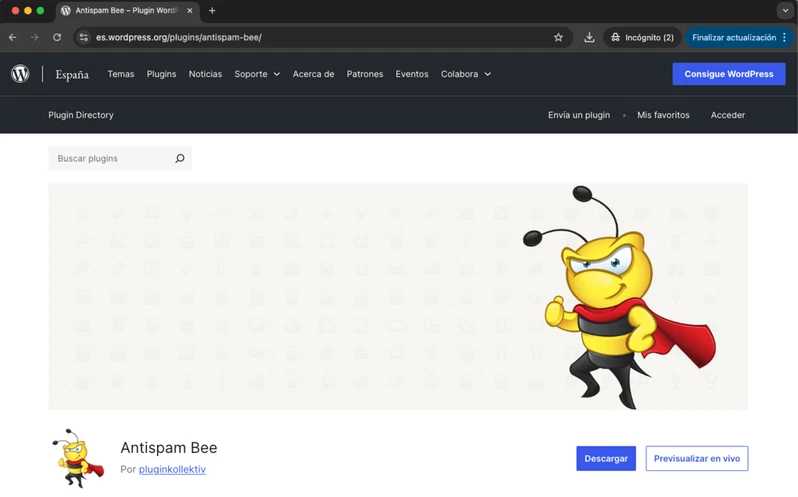
Este se refiere a un plugin antispam gratis para WordPress es muy completo y ayuda a controlar algunos parámetros y configuraciones.
- Puedes autorizar de manera automática a usuarios a los que ya se les ha aprobado un comentario o una imagen de Gravatar.
- Te posibilita bloquear comentarios de países concretos o IPs específicas.
- Puedes bloquear comentarios en algunos idiomas, muy útil si recibes comentarios en un idioma que no es el de tu web.
- Puedes conservar o eliminar el SPAM automáticamente (o pasados X días).
Anti Spam Bee es, por supuesto uno de los plugins más efectivos contra el spam para WordPressademás, es completamente gratuito y no tiene ninguna opción de pago.
Puedes descargarlo sin ninguna dificultad desde el propio repositorio de WordPress. https://wordpress.org/plugins/antispam-bee/
CleanTalk Spam Protection

Una opción más que podría usarse para protegiendo tu WordPress de SPAM esta sería «Protección contra Spam CleanTalk», la cual brinda protección a todos los formularios de registro, formularios de contacto, formularios de comentarios, páginas de inicio de sesión, etc.
Para poder activarlo correctamente tienes que adquirir primero un. API Key sin embargo, anteriormente, en este caso en particular, lo único que necesitamos es acceder a la configuración del plugin y crearla desde ahí.
En este caso el complemento nos va a ayudar. proporciona los medios para hacer excepciones y también ayuda a hacer muchos cambios.es un muy completo plugin anti-spam.
Existe una versión de pago que tiene unas cuantas opciones más aunque ninguna de ellas sea realmente necesaria, y en esta entrada del blog nos gustaría centrarnos en elementos que resulten absolutamente gratuitos.
No olvides que puedes instalar fácilmente este plugin también desde el repositorio de WordPress. https://es.wordpress.org/plugins/cleantalk-spam-protect/
WP Armour – Honeypot Anti Spam

Wp Armour es otro plugin gratuito anti-spam que es muy fácil de usar. se ejecuta en segundo plano sin necesidad de casi ninguna configuración adicional..
Utilice la tecnología Honeypot sin el uso de CAPTCHA u otros campos que requieran alguna forma de entrada por parte del usuario.
Esta extensión ceci est compatible avec de nombreux plugins de formatos, entre ellos Contact Form 7, WPForms, Gravity Forms, Elementor Forms, etc.
El plugin es muy ligero y no utiliza ninguna API externa en absoluto. no requiere configuración todo lo que tienes que hacer es encenderlo para que empiece a funcionar.
Si está interesado en esta opción puede obtener el plugin desde el repositorio de WordPress en: https://es.wordpress.org/plugins/honeypot/
Preguntas Frecuentes
¿Cómo puedo evitar que los usuarios spam se registren en mi WordPress?
Deshabilita el registro abierto si no lo necesitas y, si lo necesitas, incluye una pregunta de verificación o un captcha en él. Además, verifica los roles: muchos spam llegan con suscriptores. Verifica a los nuevos usuarios semanalmente y retira a los usuarios que tengan correos electrónicos o enlaces extraños en su perfil.
¿Qué hacer para evitar el spam en los comentarios de mi blog?
Pre-moderar los comentarios y desactivar los comentarios para los post más antiguos. Con WordPress la configuración de desactivar los comentarios después de X días marca una gran diferencia en la reducción de su número. Si eso no funciona entonces instale un captcha utilice filtros para las palabras clave. No se fíe solamente de Akismet, también debe revisar su cola de moderación.
¿Cómo evitar que mi correo vaya a spam?
Asegúrate de que tus registros SPF, DKIM y DMARC estén correctamente configurados para tu dominio. Si estás usando el correo electrónico de tu proveedor de alojamiento para enviar formularios, cambia a una alternativa como SendGrid o Mailgun. No incluyas líneas de asunto en mayúsculas y también evita usar URLs acortadas. Usa una herramienta en línea como mail-tester para asegurarte de que tu puntuación sea alta.
¿Cuál es la diferencia entre spam y phishing?
El spam es un correo electrónico no solicitado en masa, generalmente son anuncios. El phishing es un engaño en el cual una persona se hace pasar por otra para robar información o dinero. En WordPress el spam se presenta en forma de comentarios o registros, mientras que el phishing se realiza a través de formularios de contacto. Ambos pueden ser evitados usando filtros, pero el phishing también requiere la educación del usuario.