La mejor manera de prevenir el SPAM en tu WordPress es utilizando medidas de seguridad como Honeypot y reCaptcha v3 en los formularios y comentarios en lugar de usar un bloqueo de IP ya que los bots de SPAM pueden eludirlo simplemente cambiando sus direcciones IP. El tipo de medida que utilices dependerá de la fuente del SPAM. Existen varios plugins gratuitos contra el SPAM como Honeypot Anti-Spam, Antispam Bee, CleanTalk o WP Armour.
Acabamos de hablar en nuestro blog sobre el SPAM: qué es el SPAM, los distintos tipos de SPAM disponibles e incluso algunos buenos consejos que puedes seguir para reducir o deshacerte del SPAM.
En este artículo solo hablaremos del SPAM que puedes recibir a través de tu sitio web desarrollado con WordPress, como sabes este es el CMS en el que nos especializamos y el más usado en todo el mundo. Esto también significa que es uno de los más atacados y de donde provienen la mayoría de los problemas de este tipo.
Tipos de SPAM en WordPress
El spam en WordPress puede llegar de diferentes maneras y siempre es útil estar al tanto de ellas porque esto ayuda a enfrentar el problema antes de que ocurra. De esta forma evitarás cualquier dificultad en el futuro. Aquí están los tipos más comunes de spam en WordPress:
- A través de formularios de contacto de tu web: los formularios de contacto suelen ser atacados por bots que envían mensajes automatizados de forma masiva, la mayoría de las veces con contenido malicioso o publicitando algo.
- SPAM en comentarios de un blog: este es otro de los tipos de SPAM más frecuentes. Los bots de spam o ciertos usuarios malintencionados suelen atacar estos formularios si no tienen ninguna medida de protección que impida su vulneración de forma masiva.
- SPAM en registros de usuarios: Si tu sitio web permite el registro de usuarios para comentar o acceder a contenidos exclusivos, puedes empezar a recibir registros automáticos y nuevos usuarios maliciosos que intentan crear cuentas «no legítimas» para poder seguir enviando SPAM.
- A través de newsletter o suscripciones: está muy normalizado el uso de popups para recibir por ejemplo un regalo que requiere de una suscripción al sitio web, y este tipo de suscripciones pueden ser un foco de SPAM si solicitamos únicamente un correo electrónico y ningún tipo de medida de seguridad.
Sin embargo, existen muchos tipos y formas de recibir spam a través de tu sitio web; los mencionados anteriormente son solo algunos de los muchos, pero son los más comunes, los cuales tendríamos que hacer ciertas configuraciones anti spam en nuestro sitio web para evitarlo.
Es igualmente importante considerar el hecho de que solo existen dos formas de los spammer, es decir los spammer manuales los cuales son muy difíciles de manejar (excepto bloquearlos y eliminarlos después) debido a que son visitantes habituales del sitio web que simplemente tienen el objetivo de enviar spam y no tienen correos electrónicos o direcciones IP asociadas con una mala reputación y luego están los de la forma automática los cuales incluyen robots que son bastante fáciles de detectar y existen muchas maneras de protegerse de estos spammer ya que son completamente predecibles y constantes en su trabajo.
Métodos anti-spam para WordPress
Existen numerosas técnicas para prevenir el spam que se aplican a WordPress y entre ellas podemos mencionar:


- reCaptcha: es sin duda uno de los métodos más conocidos para evitar SPAM, y altamente recomendable en todo tipo de webs que tengan algún tipo de formulario.
Además, actualmente puedes configurar ya el reCaptcha v3, que no es nada intrusivo para los visitantes a la web (al contrario que las versiones previas, que implican algún tipo de intervención por parte del visitante).
Si te interesa implementar esta opción, tenemos un post bastante reciente en el que explicamos paso a paso cómo configurarlo: https://raiolanetworks.com/blog/captcha-wordpress-tutorial/ - Bloqueo de IPs: otro de los métodos antispam más conocidos es el bloqueo directo de las IPs desde las que se realiza ese SPAM.
Aunque puede ser una buena medida temporal, realmente no es una protección total a este problema, ya que siempre podrán enviarte SPAM desde otra IP distinta, o incluso el mismo bot podría modificar su IP cada X tiempo. - Honeypot: es un método de protección contra SPAM que incluye un campo de formulario oculto para todos los usuarios que sean humanos pero visible para los bots de SPAM.
Si se marca o rellena este campo, el envío se clasifica directamente como SPAM y no llega a procesarse en ningún momento.
Sin duda, es una de las medidas menos intrusivas para la protección contra SPAM, y nosotros solemos juntarla con reCaptcha para una protección casi definitiva contra este tipo de situaciones.
Sin embargo, existen muchos plugins a través de los cuales podemos configurar reCaptcha en nuestro sitio de WordPress y proteger diversos formularios del spam, pero si queremos usar Honeypot para proteger nuestros formularios del spam en WordPress nunca hemos tenido muchas opciones (los plugins de formularios de contacto, por cierto, ofrecen esta característica y por ejemplo podemos mencionar Gravity Forms y Elementor, pero en general nos referimos a los plugins que nos permiten configurar Honeypot en los comentarios de WordPress).
Honeypot Antispam
Y es por eso que hace apenas unos años Raiola Networks ha desarrollado un plugin para tu sitio el cual te permitirá tener esa protección en tu sitio web para que no enfrentes el SPAM en los comentarios de WordPress y no tengas que usar ningún reCaptcha.
El nombre del plugin es “Honeypot Anti-Spam” y en realidad es una copia independiente de un plugin de hace mucho tiempo que hacía lo mismo pero causaba muchos problemas debido al contenido pagado adicional e incompatibilidades en los sitios web que lo usaban (el nombre del plugin era “Anti-Spam by Webvitaly”).

Pero ¿qué cambios hemos hecho a esto comparado con el viejo plugin? Podemos simplemente enumerarlos así.
- Se eliminaron todas las referencias a una versión de pago, ya que este plugin será siempre gratuito y no incluiremos en él ninguna funcionalidad adicional de pago.
- Se reconfiguraron algunas partes del código que se encontraban desactualizadas, y en principio se seguirán actualizando cada X tiempo para que siga siendo compatible con versiones de PHP futuras.
- Se añadió soporte para internacionalización, para inglés y español.
En teoría el plugin seguirá siendo actualizado en el futuro pero mantendrá su simplicidad, ya que funciona simplemente activándolo y solo puede activar una opción la cual será la de «Guardar los comentarios de spam» en vez de eliminarlos.

Si quieres usar este plugin puedes descargarlo gratis directamente desde el repositorio de WordPress aquí: https://es.wordpress.org/plugins/honeypot-antispam/
Plugins antispam adicionales
Si alguna vez has instalado WordPress desde cero, entonces debes conocer el «Akismet», un plugin hecho por las mismas personas que crearon WordPress.
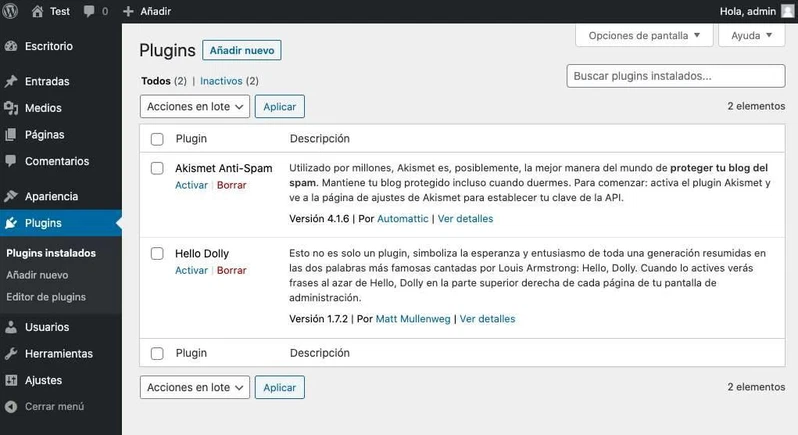
En este escenario recomendaríamos abandonar este plugin ya que existen otras soluciones que han demostrado ser mucho más efectivas y el plugin Akismet también tiene niveles muy altos de consumo de recursos cuando se compara con su utilidad. Además es también un poco intrusivo pedir una suscripción y proporcionar una clave para poder configurarlo.
En lugar de este complemento quizás puedas probar uno de los que hemos indicado abajo.
Antispam Bee
Este es un plugin gratuito de bloqueo de spam para WordPress que es bastante completo en cuanto a permitirle controlar ciertos parámetros.
- Puedes autorizar de manera automática a usuarios a los que ya se les ha aprobado un comentario o una imagen de Gravatar.
- Te posibilita bloquear comentarios de países concretos o IPs específicas.
- Puedes bloquear comentarios en algunos idiomas, muy útil si recibes comentarios en un idioma que no es el de tu web.
- Puedes conservar o eliminar el SPAM automáticamente (o pasados X días).
Antispam Bee es definitivamente uno de los mejores plugins anti-spam para WordPress y lo mejor de todo es que es completamente gratis e incluso no tiene ninguna opción de pago.
Está fácilmente disponible para descargar desde el propio repositorio de WordPress: https://wordpress.org/plugins/antispam-bee/
CleanTalk Spam Protection

Otra solución que puedes optar para proteger tu WordPress contra el SPAM es «CleanTalk Protección contra el SPAM». Es un software de protección contra el SPAM que ofrece protección para todos los formularios de registro, formularios de contacto, formularios de comentarios, formularios de inicio de sesión, etc.
Para que funcione correctamente necesitas adquirir una clave de API con antelación, pero en este caso todo lo que tienes que hacer es visitar la configuración del plugin y crear una allí.
El plugin que tenemos aquí nos permite hacer excepciones así como también nos permite hacer un montón de ajustes. Por lo tanto es un plugin muy completo contra el spam.
Existe una versión de pago con algunas características extra pero estas no son esenciales y en esta entrada de blog nos gustaría centrarnos en cosas que son completamente gratuitas.
Debe tenerse en cuenta que puedes descargar el plugin sin ningún problema también desde el repositorio de WordPress: https://es.wordpress.org/plugins/cleantalk-spam-protect/
WP Armour – Honeypot Anti Spam

WP Armour es otro plugin gratuito anti-spam que funciona en segundo plano sin requerir muchos otros ajustes.
Aplique la técnica del «cazo de miel» sin utilizar un CAPTCHA ni ningún otro campo que requiera alguna forma de interacción por parte del usuario.
El complemento es compatible con un gran número de complementos de formularios, que incluyen a Contact Form 7, WPForms, Gravity Forms y Elementor Forms, entre otros.
Este plugin es bastante liviano y no realiza ninguna llamada a una API externa. Además no se requiere ninguna configuración por tu parte para que este plugin funcione.
Si están interesados en este complemento pueden descargarlo desde la repositorio de WordPress: https://es.wordpress.org/plugins/honeypot/
Preguntas Frecuentes
¿Cuál es el mejor plugin antispam para WordPress?
No existe una mejor opción única ya que todo depende del tipo de spam que recibas. Akismet utiliza una enorme base de datos para filtrar los comentarios pero requiere una clave de API y se paga por sitios web comerciales. Para los formularios CleanTalk revisa cada envío de forma independiente en sus propios servidores y no utiliza ningún captcha visible. Pruébalo por dos semanas y verás cuántos correos de spam se te escapan.
¿Cómo puedo detener los comentarios basura en mi WordPress?
Habilita la premoderación de los comentarios y cierra los comentarios antiguos. En la configuración de la discusión establece que el autor tiene que tener un comentario aprobado; esto evita que los bots publiquen por primera vez. Pon un campo oculto de «señuelo» en el formulario y revisa la cola de moderación una vez por semana, no cada hora.
¿Se pueden bloquear los correos de spam de forma definitiva?
Esto definitivamente no va a funcionar ya que el nombre de dominio y la dirección IP del remitente van a cambiar. Sin embargo sí va a servir para reducir la cantidad de spam: filtros del proveedor, filtros del cliente de correo electrónico y no poner las direcciones en texto plano. Si usan formularios de contacto entonces usen la validación y limitar el envío por IP y el spam se va a reducir.
¿Cómo sé si mi WordPress ha sido hackeado y está enviando spam?
Los siguientes son ejemplos específicos a los que hay que prestar atención: correos electrónicos no entregados que nunca has enviado, nuevos usuarios con privilegios de administrador, archivos modificados en wp-content y URLs extrañas al final de la página. Mira los archivos de registro de acceso al hosting para picos en el uso de admin-ajax.php. Usar un servidor en la lista negra significa que el hackeo ha durado lo suficiente.